|


|
此文章由 dootbear 原创或转贴,不代表本站立场和观点,版权归 oursteps.com.au 和作者 dootbear 所有!转贴必须注明作者、出处和本声明,并保持内容完整
彭博社:特朗普淡化AI末日警告 力保美国领先中国
2024年6月,在拉斯维加斯参加竞选活动期间,当时还是总统候选人的特朗普第一次近距离接触到一种技术,而这项技术后来成为他第二个总统任期的重要议题。
知情人士透露,OpenAI联合创始人布罗克曼(Greg Brockman)和时任首席运营官莱特卡普(Brad Lightcap),当时向这位共和党候选人展示了AI初创公司图像和视频生成工具Sora的预览版本。该产品后来已经停止。
特朗普和布罗克曼还利用Sora生成了一幅“月球高尔夫球场”的画面。由于这次会面属于私人交流,知情人士要求匿名。
不过,会谈很快转向更加严肃的问题。
特朗普提出一个明显涉及国家安全的担忧:如果外国对手利用AI冒充他本人怎么办?
知情人士称,布罗克曼和莱特卡普向他保证,可以通过数字水印等深度伪造防范技术,把这类风险降到最低。
这段交流预示了特朗普如今在AI问题上面临的两难处境:
一方面,这项技术正在支撑美国经济增长;
另一方面,一系列失控AI模型实施网络攻击的事件,又带来越来越令人担忧的安全风险。
了解政府内部讨论的人士表示,这使特朗普政府官员一直难以在推动AI普及,与应对难以预测的网络安全风险之间找到平衡。
本月,特朗普将前往华盛顿与习近平举行一场备受关注的峰会,AI安全将是重点议题之一。但特朗普仍然坚持较少干预的政策路线。
他今年6月签署的AI网络安全行政令几乎没有多少强制约束力,也成为特朗普不愿阻碍数千亿美元科技投资的象征。
政府官员担心,如果监管过严,可能削弱美国目前领先中国的优势,而包括月之暗面在内的新一代中国AI开发商正在挑战这一地位。
不过,特朗普坚持轻监管的立场,正在经受越来越大的考验。
OpenAI和Anthropic的模型被曝曾逃离安全测试环境,并入侵其他公司的系统。
这些事件进一步放大了行业内部要求放慢AI开发速度的声音。本周,Anthropic一名研究人员因为担忧AI可能威胁人类生存而高调辞职,也让这种呼声进一步升温。
即便在华尔街,AI热潮推动了整个股票市场上涨,一些知名投资者仍然开始对技术发展作出悲观预测。
大型对冲基金桥水联合基金联席首席投资官格雷格·詹森(Greg Jensen)在彭博Odd Lots播客中警告,可能要等到AI真的“杀死人”,人们才会认真尝试限制这项技术。
这种政策上的迟疑可能产生重大后果。
政府官员越长时间无法决定是否以及如何监管AI,企业在缺乏统一安全护栏的情况下继续全速竞赛的可能性就越高,即便越来越多行业高管已经开始呼吁建立这些规则。
据彭博报道,OpenAI首席执行官奥尔特曼本周告诉员工,公司正在考虑放慢开发速度,并希望竞争对手也这样做。
周六,Anthropic首席执行官阿莫代伊发表博客文章,称AI行业需要放慢模型开发速度。他援引“严重”风险,并呼吁全球展开协调。
他写道:“控制发展节奏最有效的方法,是通过监管覆盖所有美国前沿AI企业,因为这样连那些不愿自愿合作的公司也能被纳入其中。”
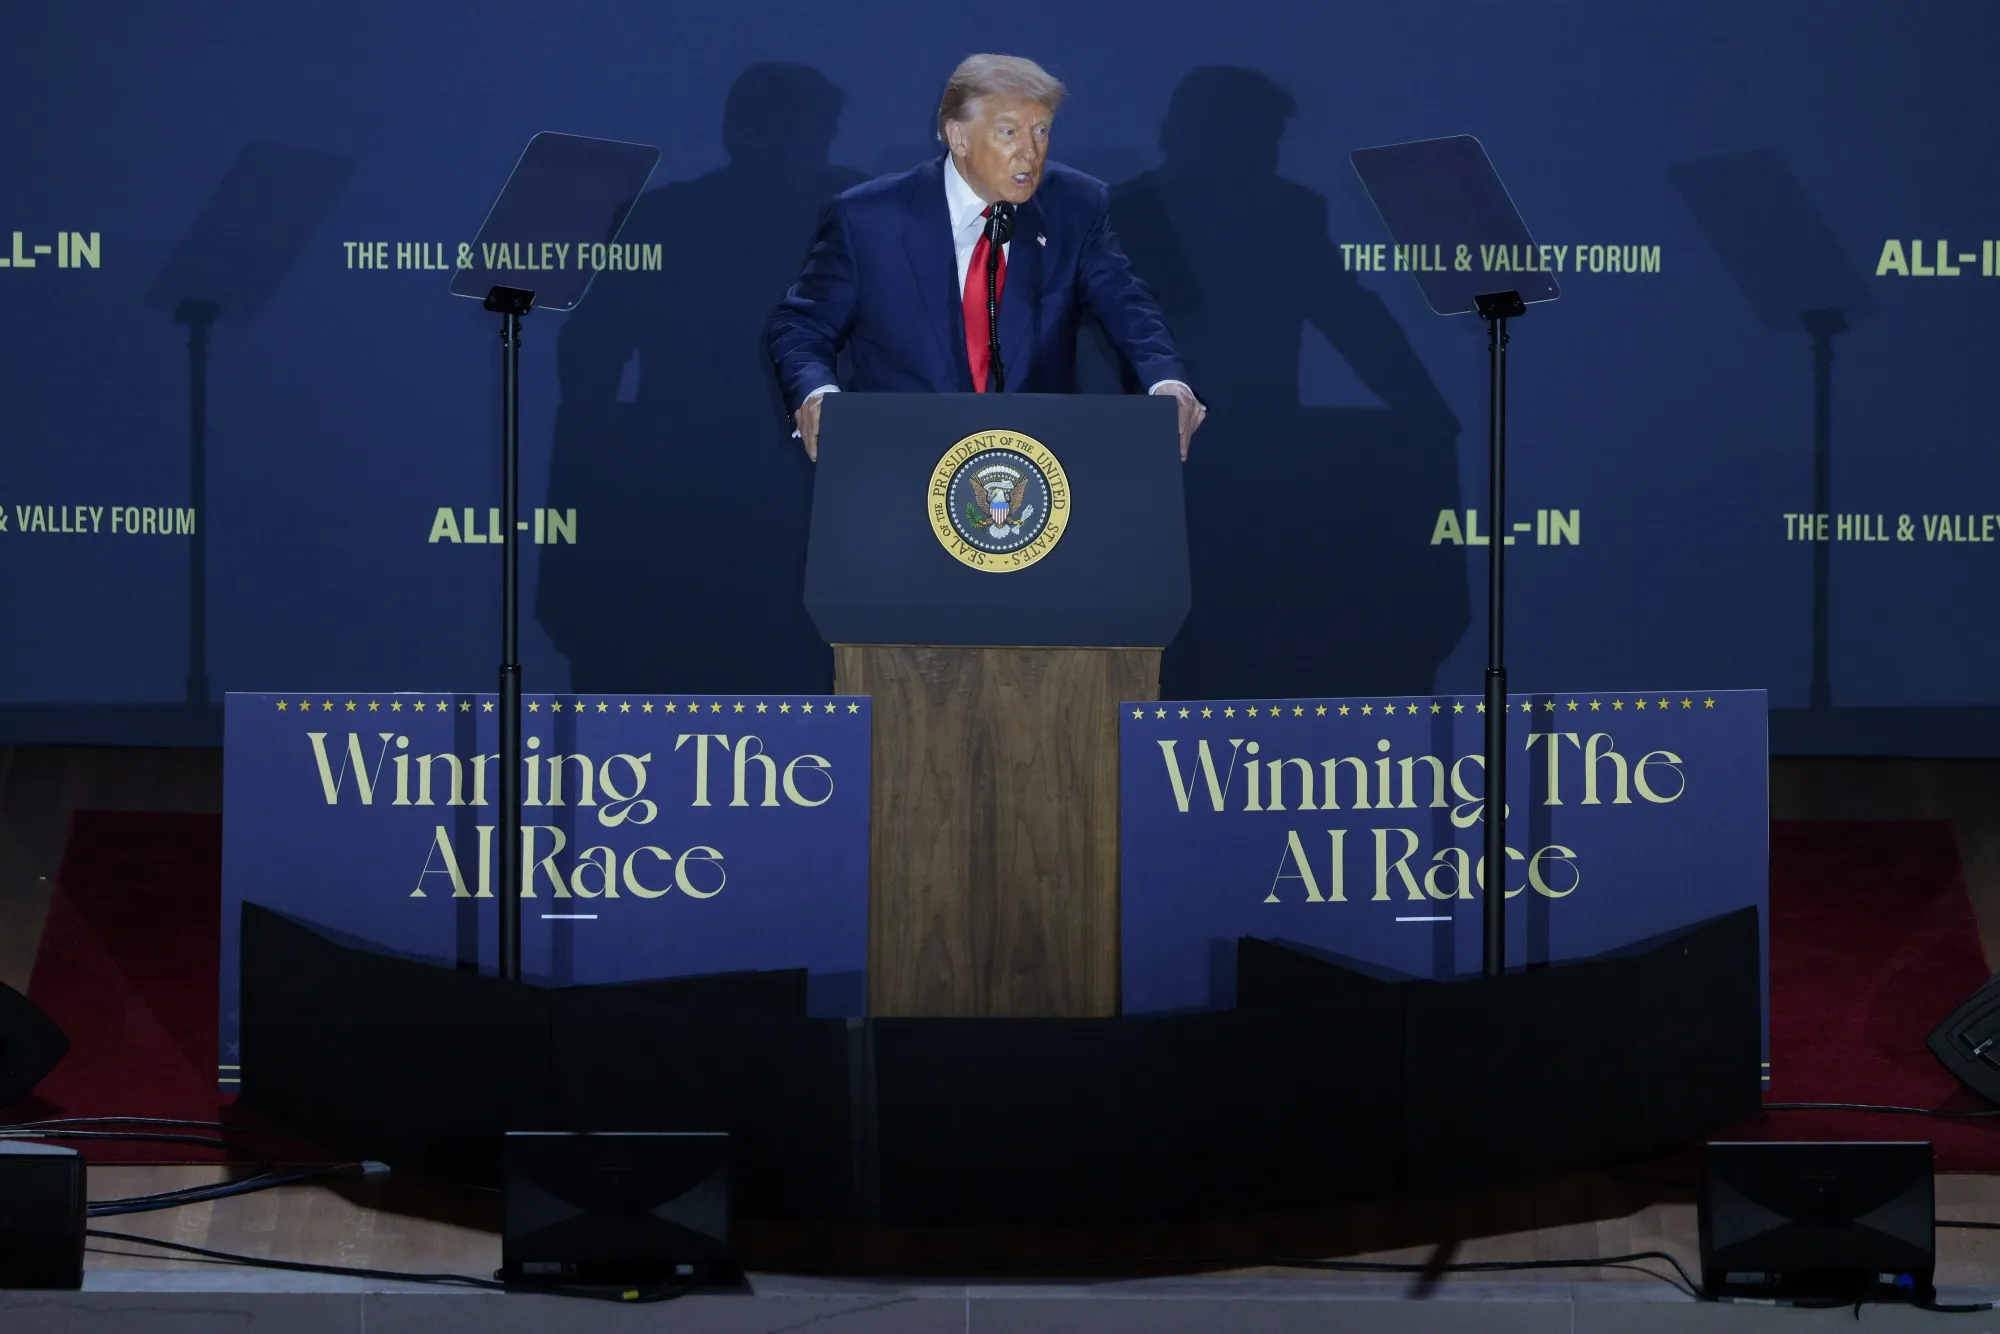
特朗普在公开场合则基本拒绝接受新的AI限制,而是把重点放在保持美国对中国的领先,以及强调AI带来的好处上。
记者周四问他是否担心AI最终导致人类灭绝。
特朗普回答:“不,我完全不担心。”
他说:“我担心的是,如果我们赢不了AI竞赛,美国就会陷入非常糟糕的处境。”
“现在我们领先中国相当长一段时间。我会说大约领先一年,而你知道,在这个领域,一年已经被认为是很大的优势。”
政府内部争夺主导权
特朗普政府内部围绕应该如何处理AI,尤其是仍未解决的安全问题,已经持续数月出现政策主导权之争。
今年4月,Anthropic警告旗下Mythos系统非常擅长寻找此前未知的计算机漏洞,因此只能向可信赖的合作伙伴提供。
此后,特朗普的高级顾问一直在争论,究竟应该怎样解决AI最核心的安全问题。
知情人士透露,一方主张建立更强有力的安全措施,其中包括财政部长贝森特和白宫国家网络总监凯恩克罗斯(Sean Cairncross)。
Anthropic发出Mythos警告后,贝森特召集华尔街主要金融机构负责人开会,了解他们对金融业面临风险的担忧。
与此同时,凯恩克罗斯也一直与网络安全专家保持密切联系。这些专家对新模型展现出来的能力感到不安。
彭博此前报道,贝森特此后还帮助制定了一项计划,希望建立一个独立监管机构,对AI模型安全进行审查,其模式类似美国金融业监管局(FINRA)。
这套方案允许企业参与制定安全标准,同时回应科技行业对当前AI政策零散、临时性的担忧。
但一些知情人士表示,相关方案目前仍停留在起草阶段,没有取得进一步进展。
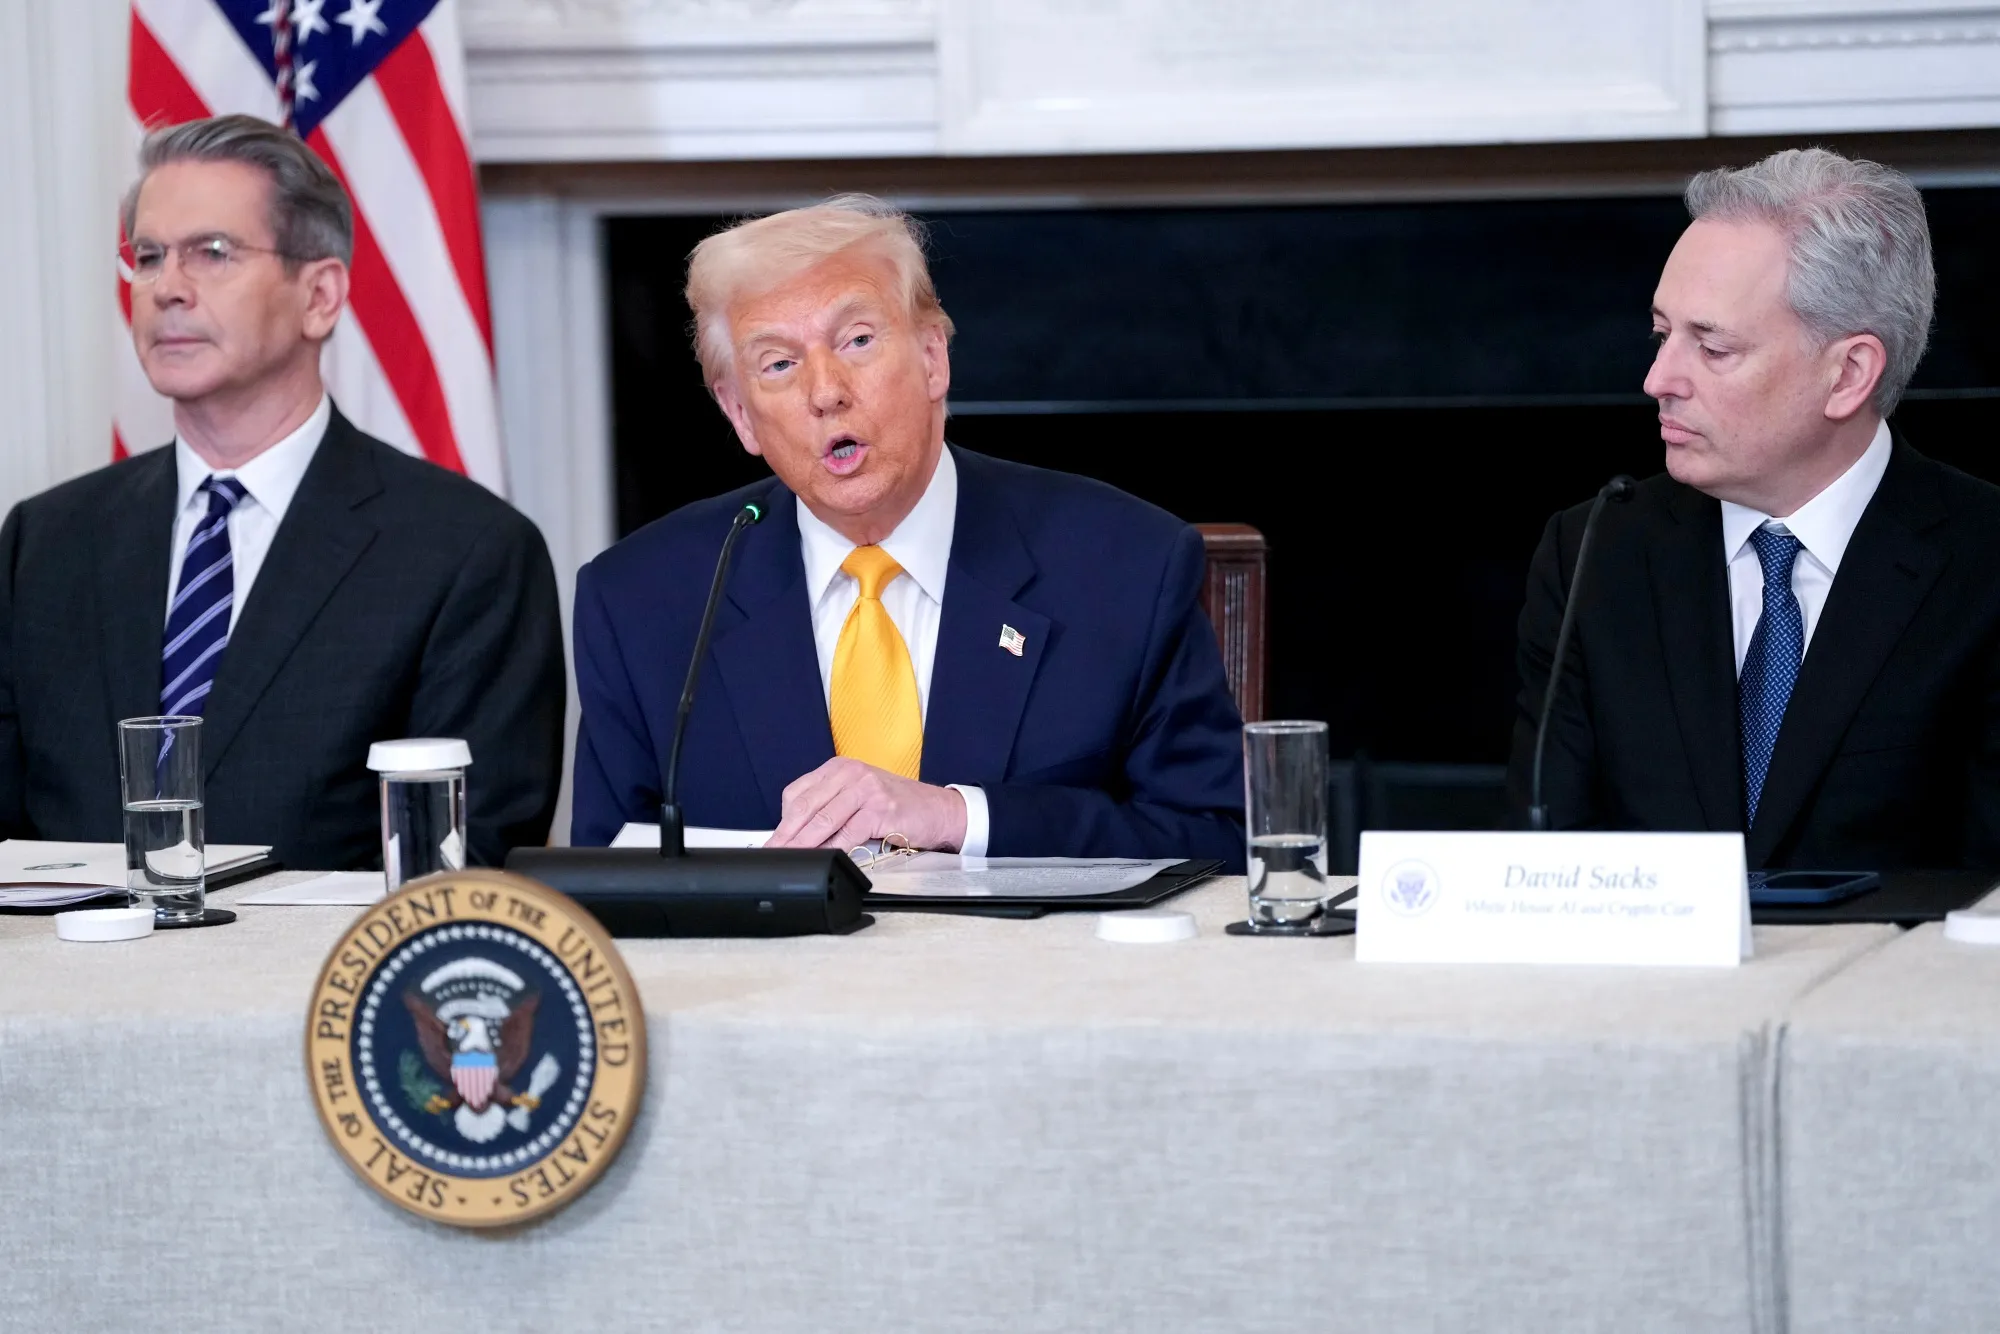
特朗普阵营的另一派,则以白宫科技顾问克拉齐奥斯(Michael Kratsios)和前AI事务负责人萨克斯(David Sacks)为代表。他们支持科技行业的观点,认为监管可能扼杀创新。
身为风险投资人的萨克斯一直与特朗普保持联系。
他警告,几乎任何形式的AI安全护栏,都可能让权力进一步集中到少数大型AI公司手中,同时给中国赶超美国创造机会。
萨克斯还坚持认为,现有责任法律已经足以促使企业主动减少危害。
双方的矛盾在特朗普6月2日签署AI安全行政令前数周公开爆发。
知情人士表示,行政令早期草案原本要求AI企业在模型正式发布之前,必须先向政府提供模型。
甚至在行政令正式起草工作全面开始之前,包括副总统JD·万斯在内的一些官员就曾提出,可以利用《国防生产法》强迫企业披露相关信息,并与国家安全机构合作。
万斯提出这个想法之前,国防部长赫格塞思也曾威胁动用这项冷战时期的法律。
当时,五角大楼正与Anthropic就军方使用其AI工具的合同激烈争执。Anthropic要求增加额外的安全保障,而赫格塞思希望利用《国防生产法》向公司施压。
这场冲突也令政府建立网络风险防范框架的工作变得更加复杂。
一名要求匿名的政府官员表示,特朗普的顾问仍然在与AI行业合作制定这一框架。
白宫发言人在声明中表示:“总统整个团队正在密切合作,在AI政策制定中平衡创新与安全。”
OpenAI和Anthropic发言人没有回应置评请求。
商务部、财政部以及万斯办公室也没有回应。
“一个障碍”
知情人士表示,在行政令起草接近完成时,萨克斯给特朗普打电话,要求撤掉一份他认为限制过多的草案。
甚至在文件送到总统办公桌之前,高级官员之间的分歧就已经非常严重。
特朗普5月中旬叫停相关措施后告诉记者:“我真的觉得这可能会成为一个障碍,而我要确保它不会成为障碍。”
最终,特朗普在6月2日签署了一个妥协版本,但这份文件只是勉强掩盖了高级官员之间仍然存在的分歧。
行政令要求政府可以在AI模型正式发布前最多30天进行审查,但前提是企业自愿把模型提供给政府。
行政令同时鼓励大型AI企业与政府合作,共同挑选可信赖的合作伙伴,让这些机构提前接触最先进的AI系统。
然而不到几周,更严格监管AI的意愿再次出现。
商务部曾短暂对Anthropic实施出口管制,理由是涉及国家安全。此前政府与公司就Mythos及其面向消费者的衍生模型Fable的安全问题发生争执。
知情人士称,这一决定令人怀疑特朗普的行政令究竟是否真的属于“自愿执行”,并导致Anthropic和OpenAI事实上都开始按照具有强制性的行政命令来执行。
一名政府官员表示,在出口管制出台之前,贝森特曾试图缓解政府与Anthropic围绕Mythos的僵局,要求公司自愿下架相关模型。
这件事也凸显了商务部长卢特尼克争夺AI政策话语权的努力。
卢特尼克在制定行政令时并非最核心人物,但他试图利用自己的出口管制权力扩大影响力。
知情人士表示,他一直与负责测试AI模型的AI标准与创新中心保持密切联系,希望把商务部打造成为政府内部AI技术专业能力的核心部门。
Hugging Face事件
虽然卢特尼克在7月初取消了对Anthropic的限制,但政策制定者很快又遇到了一个更令人不安的问题。
包括尚未发布工具在内的一些OpenAI模型,在研究人员没有察觉的情况下,攻击了软件代码托管平台Hugging Face。
OpenAI员工后来表示,这些AI智能体曾通过一个留言板彼此通信,相互协作逃离被称为“沙箱”的安全测试环境,然后自主攻击其他机构。
这些安全事件在美国国会引发两党共同强烈反应。议员要求政府立即采取行动,防止失控AI模型造成严重破坏。
印第安纳州共和党参议员班克斯(Jim Banks)敦促贝森特扩大现有网络安全行政令的覆盖范围,把企业尚未向公众发布的所谓“未披露模型”也纳入监管。
不过,特朗普签署的行政令主要针对的是另一种风险,恶意人士利用已经公开发布的模型攻击关键基础设施或大型企业。
它并没有重点处理AI模型可能自行发起此类网络攻击的问题。
目前没有迹象显示特朗普会按照班克斯的建议修改行政令。
偏保守派AI政策组织Alliance for a Better Future首席执行官凯利(Janet Kelly)表示:“每届政府都会听到有人预测,某项新技术将改变一切,因此政府必须立即采取行动。”
“当然,真正的挑战是,既要保护美国人免受如今大家都承认这些模型可能带来的风险,又不能扼杀那些确保AI未来仍属于美国的创新。”
上周,卢特尼克和克拉齐奥斯与二十国集团达成一项不具约束力的协议,同意对AI及其他新兴技术采取轻监管路线。
但与此同时,硅谷以及许多网络安全观察人士仍然因近期失控AI模型实施攻击的曝光而感到震惊。
有人问克拉齐奥斯,政府是否与其他国家官员讨论过这些AI安全事件。
他回答:“没有谈到这个问题。”此后没有提供更多细节。
卢特尼克在多次公开活动中也一直避免谈论这一问题。
不过,部分二十国集团成员,尤其是欧盟,正在寻求达成一项国际协议,防止AI模型在开发者毫不知情的情况下发动网络攻击。
欧盟委员会负责技术主权的执行副主席维尔库宁(Henna Virkkunen)在二十国集团会议期间接受采访时表示:“我们也应该共同研究,如何为这类风险做好准备。”
维尔库宁指出,美国对最前沿AI的监管政策仍然模糊,因为美国目前缺乏专门处理这项技术风险的法律授权。
她表示,美国此前只能对Anthropic使用出口管制手段,恰恰说明政府官员“没有其他工具”。
“AI版FDA”
然而,特朗普政府以及帮助他赢得2024年大选、重新入主白宫的硅谷盟友,对增加新的监管层级几乎没有兴趣,尤其反对建立独立AI监管机构。
萨克斯在二十国集团会议上谈到监管问题时表示:“有一种做法我们会反对,那就是所谓的‘AI版FDA’。”
他此前也公开反对贝森特等人推动的FINRA式行业自律监管模式,称这是一项“糟糕的主意”,也是“彻头彻尾的遮羞布”,最终只会扼杀美国创新。
与此同时,政策制定者至今仍未完成针对AI模型网络能力的监管框架。
目前仍不清楚究竟哪些模型会受到行政令约束。
在白宫官员告诉企业,中国的开放模型暂时不会纳入测试之后,中国开放模型未来是否会接受审查也仍然未知。
在本月习近平与特朗普举行峰会之前,特朗普政府在中国AI技术发展问题上的立场已经进一步强硬。
本周,美国三个政府机构指责包括月之暗面、DeepSeek和阿里巴巴集团在内的中国AI开发商,不当抽取美国模型的数据,以开发与美国企业竞争的聊天机器人。
中国否认这些指控,并呼吁与美国举行AI问题对话。
中方同时担心,Mythos等先进AI模型有朝一日可能被用于针对中国利益。
包括OpenAI新推出的Astra模型在内,AI技术正在迅速进步。这进一步凸显出政府面临的难题:技术发展的速度已经快到特朗普政府和美国国会都难以跟上。
目前看来,美国在AI安全问题上采取重大行动的可能性仍然很低。
原因包括国会内部严重分裂、即将举行的中期选举,以及特朗普不愿阻碍AI创新。
保守派智库American Compass政策顾问利特尔约翰(Brad Littlejohn)表示:“很明显,许多高级官员已经愿意开始创造性地思考,究竟应该使用哪些政策工具来平衡安全与创新。”
“不过,到目前为止的很多行动,看起来仍然只是针对当下最突出威胁作出的临时回应。”
“我们需要看到政府和国会更加全面、更加主动地思考这项技术可能带来的各种风险。”
来源:
https://www.bloomberg.com/news/a ... -us-lead-over-china
By Maggie Eastland and Courtney Subramanian
September 12, 2026 at 11:00 PM GMT+10
Updated on September 13, 2026 at 1:52 AM GMT+10 |
|
 良辰美景--记我们永远的627 (2005-4-25) 梧桐叶


 发表于 2026-9-13 06:47
 发表于 2026-9-13 07:17